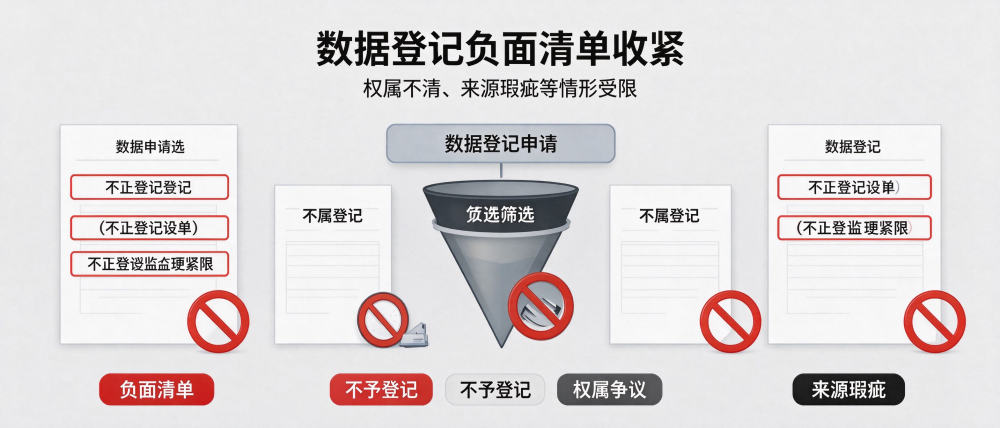
登记制度不是有求必应。《数据产权登记工作指引(试行)》第二十二条列了五类不予登记的情形:数据涉及国家安全、国家秘密;数据来源违反法律、行政法规规定;数据存在尚未解决的权属纠纷;申请人隐瞒真实情况或提供虚假证明;法律、行政法规规定不予登记的其他情形。五条看似简短,实际把确权的底线划得很清楚:不安全、不合法、不清楚的数据,不予出具凭证。五条不是并列的五道关卡,而是从安全、合法、清晰三个维度设的底线,越靠前的越难补救。安全与合法是硬约束,清晰是软约束,前者不可补救,后者可以通过协议与登记逐步理顺。五条之间还有交叉,一份数据可能同时触碰安全与权属两条,审查会从最严的那条入手。从源头看,五条负面清单对应的正是确权制度最担心的四类风险:安全、非法、争议、虚假。
边界最容易被误解的是政务数据。指引明确,党政机关在依法履行职责过程中收集和产生的各类数据,以及基于履职需要委托或授权其他企事业单位代为收集的数据,都属于政务数据,应进行公共数据资源登记,不进行数据产权登记。不少企业以为帮政府建了系统、代运营了平台,数据就归自己,这个理解在确权环节会直接被挡回来。受托代建、代运营不等于取得数据权利,合同里若没有明确授权,企业连持有权都难以主张。代建代运营常见于政务信息化项目,合同若不约定数据权利,企业投入再多也只是服务商。企业与政府合作的项目,最好在合同里写明数据权属归政府、企业仅享有授权范围内的使用权。合同里的一句“数据归甲方所有”,往往比十几页技术方案更能决定权属。
但公共数据并非完全关上大门。经公共数据资源授权运营后形成的公共数据产品和服务,在公共数据资源登记平台完成登记后,可以开展数据产权登记;供水、供气、供热、供电、公共交通等公用企事业单位在提供公共服务过程中产生的数据,除另有规定外,可以在保障安全条件下进行流通交易并办理产权登记。这条区分很关键:原始政务数据不登记,加工后的产品可以登记,公用事业运营数据可以登记。加工后的产品可以登记,前提是先在公共数据资源登记平台完成登记,顺序错了会被退回。公共数据资源登记与产权登记是两道门,先过第一道才有资格谈第二道,顺序不能颠倒。公用事业数据可以登记,但安全保障义务不能转让,这条在合作开发时要写清。公用事业企业还要注意个人信息处理规则,即便是自身运营数据也不能随意对外提供。
来源违规是第二条硬线。违法违规获取的数据,申请人不享有数据产权,登记机构会审查采集行为是否合法、协议是否约定产权、自动化收集是否属于公开数据且手段合规、衍生数据是否形成实质性差异。爬取、破解、绕过技术措施获得的数据,即便加工得很漂亮,也过不了审查。这一点与司法实践中的认定逻辑是一致的。爬虫合规的边界在手段与目的,公开数据也可能因绕过技术措施而变成违规获取。手段违法即便目的正当,也不能取得产权,这一点在自动化收集场景中尤其需要注意。判断手段是否合规,看是否遵守robots协议、是否突破访问控制、是否影响服务运行。影响服务正常运行同样是违规标志,技术措施的边界需要技术团队与法务共同判断。
权属纠纷未解决,同样不予登记。这提醒企业,登记前要先自查内部与外部的权利冲突:多方合作开发的数据有没有约定归属,委托处理的成果归谁,员工在职期间形成的数据是否已交接,历史授权是否到期。带着纠纷去申请,不仅拿不到凭证,还可能把矛盾公开化,反而加重后续交易与融资的难度。带着纠纷去登记,等于把矛盾交给公示去放大,理性的做法是先和解或先约定仲裁。纠纷未解决不予登记,实际是在保护交易安全,也倒逼企业先把合作边界谈清楚。内部纠纷先解决再申请,仲裁或调解的记录都可以作为权属已清晰的证明。调解、仲裁、判决都可以作为纠纷已解决的证明,关键是形成书面结论。
资信树认为,负面清单最好的用法不是等被拒之后补救,而是当作立项前的自查表。资信树建议企业在启动确权项目时先过一遍五条:数据是否触碰安全红线、来源证据是否齐全、权属是否存在争议、材料是否真实、是否属于需先做公共数据资源登记的情形。把这几问答清楚,再投入治理与申报资源,能省下大量重复劳动,也能避免在交易对手面前暴露权属瑕疵。自查表可以由法务牵头,数据与业务配合,把每一条落到具体材料上,而不是停留在原则表述。自查最好形成书面记录,既方便申报,也能在日后被问询时说明当时的判断依据。自查记录建议留档三年以上,覆盖登记、变更与续期的全过程。留档的意义在于,日后被质疑时能证明企业当时已尽审查义务。