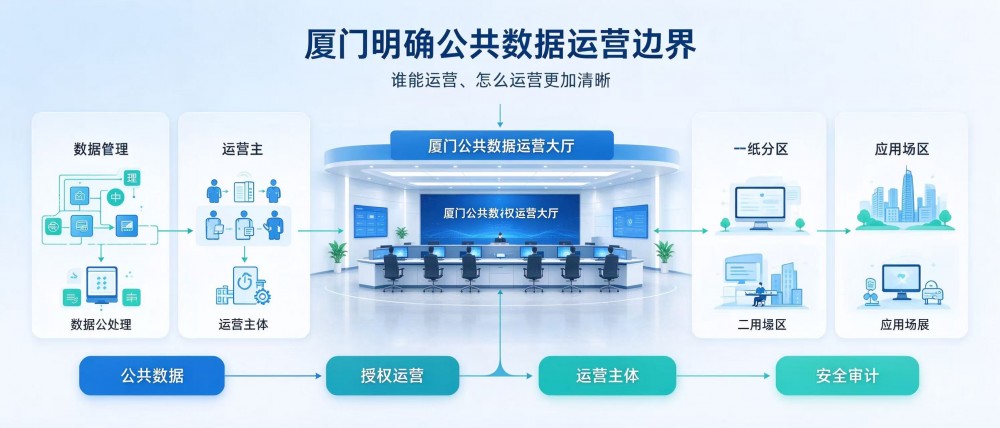


厦门市人民政府办公厅于9月30日印发《厦门市公共数据资源授权运营管理办法》。作为经济特区,厦门在公共数据开发利用上一直走在前列,此次以政府规章形式明确授权运营的规则,意味着公共数据从"部门开放"进入"统一运营"的阶段。以市政府办公厅名义印发,规格不低。公共数据授权运营涉及多个部门,只有政府层面的文件才能明确各方职责,避免部门之间推诿。政府层面的文件,还要解决部门之间的数据供给责任。哪个部门必须提供数据、按什么标准提供、不提供如何问责,这些内容需要在文件中明确。数据供给责任的落实,还需要考核机制。把数据供给的数量、质量、及时性纳入部门考核,比单纯的行政要求更有效。考核结果可以与部门年度预算、数据项目立项挂钩,形成正向激励。
管理办法要回答四个问题:谁来授权、谁来运营、运营什么、收益怎么分。授权主体通常是地方政府或其指定的数据主管部门;运营机构通过遴选产生,需具备数据加工、安全管理、场景运营的能力;运营范围以清单方式界定;收益分配则涉及财政、运营机构与数据提供部门之间的关系。运营机构的遴选条件,通常包括数据加工能力、安全资质、行业经验、资金实力;条件设置过严,符合条件的机构少;过松,安全与服务质量难保障。遴选条件的设计,应避免"高门槛"与"低门槛"两个极端。建议以能力为导向,把数据加工、安全管理、行业服务经验作为核心指标。能力导向的遴选,可以通过量化评分实现。数据加工能力看团队与案例,安全管理看资质与制度,行业服务看客户与口碑。评分权重应公开,避免评审过程中出现主观裁量空间。
厦门的特点,决定了其规则设计的取向。港口航运、跨境贸易、金融、文旅是厦门的优势产业,数据需求集中在这些领域;市场化程度高,意味着价格机制可以更灵活,用户对数据服务的付费意愿也更强。厦门的港口优势,意味着航运物流数据是重点。船舶动态、集装箱吞吐、通关时效等数据,对货代、船公司、金融机构都有价值,授权运营的空间较大。港口航运数据的授权,涉及口岸单位与航运企业。数据的权属分散,授权链条长,需要逐类梳理权属与授权路径。口岸单位的数据,涉及通关、查验、监管等环节;航运企业的数据,涉及船舶、集装箱、航线。两类数据的授权路径不同,需要分别设计。两类数据可以分别设定授权范围,口岸数据以监管协同为主,航运数据以商业服务为主。
授权模式的选择是关键。整体授权由一个主体统筹全量资源,效率高但竞争不足;分领域授权按行业切分,专业性强但容易出现碎片化。厦门如何在两者之间取舍,将直接影响运营的活力与监管的难度。收益分配是敏感环节。数据提供部门、运营机构、财政之间的分配比例,直接影响各方积极性;分配规则不透明,容易出现"数据不愿供"的问题。收益分配可以考虑"基础授权费+运营分成"的组合。基础费用保障数据提供部门的基本权益,分成比例激励运营机构提升服务质量。基础授权费的水平,应覆盖数据维护成本;分成比例可以参考行业惯例,如运营收入的10%至20%,具体由协商确定。分成比例可按年度调整,根据运营收入与服务质量协商确定。
监管需要三条线并行:价格线防止垄断定价,安全线守住个人信息与重要数据底线,质量线保证数据可用、及时、准确。任何一条线松动,授权运营都会走偏。安全监管需要技术手段支撑。数据脱敏、访问控制、操作审计、泄露追溯,这些能力必须在运营机构层面落地,而非停留在制度文本上。安全能力建设应包含应急响应。数据泄露、越权访问、接口攻击等场景,需要预案、演练与追责机制,而不只是技术防护。应急响应预案,应明确报告路径、处置流程、责任分工;定期演练可以发现预案的漏洞,避免事发时手忙脚乱。演练应覆盖数据泄露、系统故障、网络攻击等主要场景。
资信树认为,厦门立规的意义在于把"能不能运营"变成"按规则运营"。规则清晰,社会资本才敢进入,公共数据的价值才能在合规前提下持续释放。从"开放"到"运营",最大的变化是责任主体明确。开放阶段以部门为主,运营阶段需要企业承担加工、交付、安全责任,监管方式也要随之调整。监管方式要从审批转向持续监督。运营过程中的数据调用、产品交付、用户投诉,都应纳入监管视野,形成常态化管理。持续监督可以借助技术手段。数据调用日志、交付记录、用户评价,都可以纳入监管平台,实现动态监测。监测数据可以形成月度报告,作为监管与评估的依据。